AIがプログラムの脆弱性を見つけ、修正案まで提示してくれる。しかも無料。
そんなサービスを、Claudeで知られるAnthropicが2026年10月8日に発表しました。
その名も「OSS Scanner」。
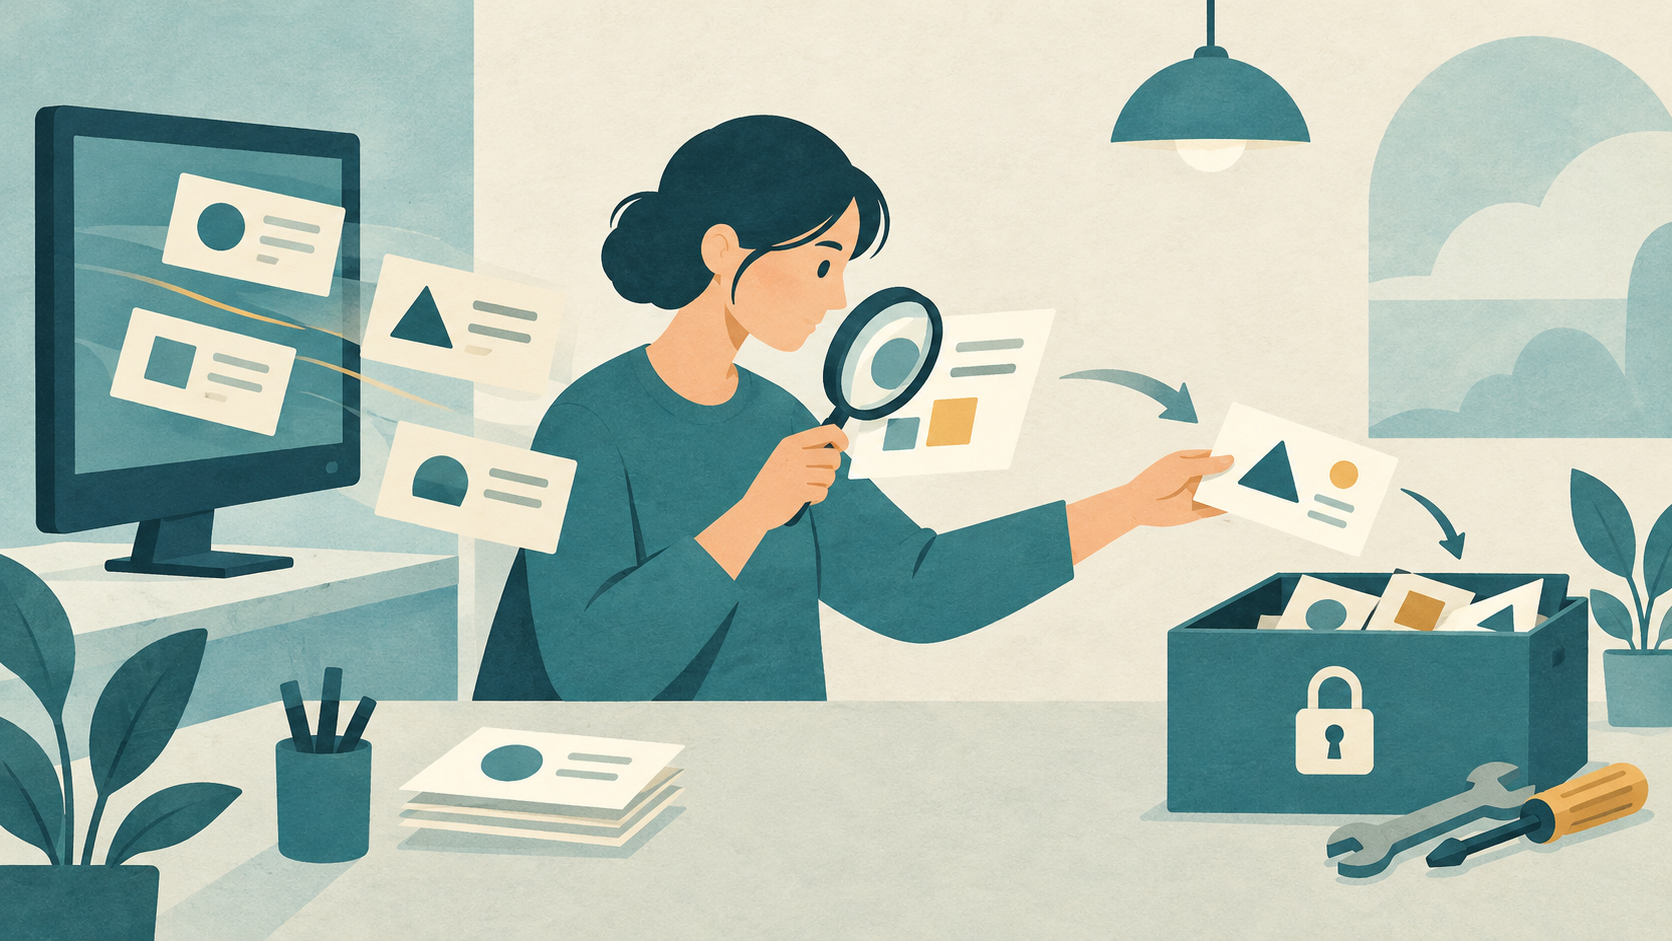
オープンソースソフトウェア(OSS)のソースコードをAIが定期的に調査し、セキュリティ上の問題を発見するサービスです。
しかも、単に「このコードは危険かもしれません」と指摘するだけではありません。問題の再現方法や、可能な場合は修正パッチまで提供します。
ただし、ここに大きな注意点があります。
AIが発見した脆弱性は、人間による最終確認を受けずにメンテナーへ届くのです。
これはOSS開発者にとって朗報なのでしょうか。それとも、対応すべき仕事が増えるのでしょうか。
仕組みと実力、参加条件を整理していきます。

OSS Scannerとは?AIがコードを調査する無料サービス
OSS Scannerは、Anthropicが重要なオープンソースプロジェクト向けに提供する、参加申請型のセキュリティスキャンサービスです。
対象プロジェクトのソースコードをAIが調査し、見つかった脆弱性候補をメンテナーへメールで報告します。
主な特徴は次のとおりです。
| 項目 | 内容 |
|---|---|
| 利用料金 | 無料 |
| 対象 | インフラや利用者の安全に重要なOSS |
| 調査方法 | Claude Mythosを含む高性能AIモデル |
| スキャン頻度 | 初回および定期的。具体的な間隔は未固定 |
| 報告内容 | 脆弱性の説明、再現方法、可能な場合は修正案 |
| 人間による事前検証 | なし |
| 参加方法 | GitHubで設定ファイルのPRを提出 |
従来のセキュリティ診断ツールとの大きな違いは、高性能なAIモデルがコードの振る舞いや問題の成立条件を分析する点にあります。
例えば、ある入力を与えると認証を回避できる可能性がある場合、その原因だけでなく、問題を再現する手順や修正の候補まで提示する仕組みです。
もちろん、すべての脆弱性を検出できるわけではありませんし、報告内容が必ず正しいとも限りません。
AIはすでに約29,000件の脆弱性候補を発見
今回の発表で特に興味深いのは、Anthropicが公表した実績です。
同社によると、過去6か月間の調査で、重要なソフトウェアプロジェクトから29,000件以上の脆弱性候補を発見しました。
しかし、人間が確認・分類できたのは約6,000件にとどまっています。
つまり、AIが問題を見つける速度に、人間の検証作業が追いついていないのです。
そこで登場したのがOSS Scannerです。
従来はAnthropicが検証した報告をプロジェクトへ通知していましたが、OSS Scannerでは、希望するメンテナーへAI生成の報告を直接届けます。
報告の品質はどれくらい?
Anthropicは、48プロジェクトから選んだ重大度の高い97件の報告を、専門家に検証させた結果も公表しています。
そのうち85件、約88%が同社の協調的な脆弱性開示(CVD)プロセスの基準を満たしました。
残る12件のうち、11件は実在する問題ながら既知の問題などと重複し、明確な誤検知は1件だったとしています。
これは興味深い結果です。
ただし、対象は重大度の高い報告から選んだ限定的なサンプル。OSS Scannerで届くすべての報告が88%の確率で正しい、という意味ではありません。
AIが脆弱性を発見する能力は進歩していますが、実際のシステムへの影響や修正の必要性については、引き続き人間の判断が欠かせません。
無料でも、すべてのOSSが参加すべきとは限らない
ここが今回のサービスで最も重要なポイントです。
OSS Scannerは無料ですが、発見された脆弱性を修正してくれるサービスではありません。
受け取った報告について、本当に問題が存在するのか、どの程度危険なのか、修正が適切なのかを判断するのはメンテナーの役割です。
例えば、AIから10件の報告が届いたとしましょう。
それぞれについて再現テストを実施し、既知の問題との重複を調べ、修正パッチをレビューする必要があります。
その結果、対応すべき問題が複数見つかるかもしれません。一方、実際には悪用できない指摘や、想定済みの仕様が含まれる可能性もあります。
スキャンは無料でも、調査や修正に必要な時間は無料ではないというわけです。
Anthropic自身も、すでに検証済みの重大な脆弱性報告を処理できており、追加の調査に対応する余力があるプロジェクトを想定しています。
個人で開発している小規模なOSSなど、十分な対応体制がない場合は、無理に参加を急ぐ必要はないでしょう。
参加するには?GitHubから申請できる
OSS Scannerへの参加には、Anthropicによる審査があります。
誰でも好きなGitHubリポジトリを登録して、無料で調査してもらえるわけではありません。
対象となるのは、インフラやユーザーの安全に重要な影響を持つ、確立されたOSSプロジェクトです。
また、申請者は主メンテナー本人、または主メンテナーから許可を得た人である必要があります。組織の従業員として保守している場合は、組織の許可も必要です。
申請の大まかな流れは次のとおりです。
- Anthropicの公式GitHubリポジトリを確認する。
projects/<プロジェクト名>/に設定ファイルproject.yamlを用意する。- ビルド環境を定義する
Dockerfileを用意し、オフライン環境でテストできる状態にする。 - 設定を確認してプルリクエストを提出し、Anthropicの審査を受ける。
重要なのは、AIによる調査がインターネット接続のない環境で行われることです。
Dockerイメージのビルド段階ではネットワークを利用できますが、調査時に必要な依存パッケージやテストデータは事前に用意しておく必要があります。
また、任意のthreat_model.mdを使えば、どの部分を重点的に調査してほしいか、どの入力を危険と見なすか、重大度をどう判断するかといった、プロジェクト固有の前提をAIに伝えられます。
報告の取り扱いにも注意
脆弱性の報告には、まだ修正されていない問題の再現方法が含まれる可能性があります。
そのため、届いた報告をそのまま公開Issueへ貼り付けたり、第三者へ自由に共有したりしてよいわけではありません。
利用規約上、報告は当該プロジェクトの問題の特定・評価・修正に利用するもので、共有先にも制限があります。
受信メールの管理、アクセス権限、修正前の情報公開については、参加前に対応方法を決めておきたいところです。
なお、未検証の報告については、一律の90日間の開示期限は設定されていません。ただし、後にAnthropicが人手で検証し正式通知した場合は、その通知を起点として既存のCVD方針が適用される可能性があります。
OSS ScannerとClaude Securityは別サービス
名前が似ているため混同しやすいのですが、OSS ScannerとClaude Securityは目的が異なります。
OSS Scannerは、重要なオープンソースプロジェクトのセキュリティ改善を支援する無料サービスです。
一方、Claude Securityは、企業が自社のコードに対して脆弱性発見や修正支援を利用する商用サービスです。
そのため、社内システムや非公開リポジトリを無料で診断したいという用途に、OSS Scannerをそのまま利用できるわけではありません。
まとめ:AIが発見し、人間が判断する時代へ
今回のOSS Scannerで注目したいのは、単に「AIが無料でセキュリティ診断をしてくれる」という話ではありません。
AIの脆弱性発見能力が向上し、発見した問題を人間がどう処理するかが新たな課題になっているという点です。
すでに脆弱性対応の体制が整ったOSSプロジェクトにとっては、これまで見逃していた問題を発見する有力な手段になるでしょう。
一方、対応する余力がないプロジェクトにとっては、未検証の報告が増えること自体が負担になり得ます。
ベア三郎としては、OSS Scannerは非常に興味深い取り組みだと感じています。
ただし、参加の判断基準は「無料かどうか」よりも、報告を受け取った後に責任を持って検証・修正できるかです。
今後、こうしたAIによる脆弱性発見が一般化すれば、開発者に求められる役割も少しずつ変わるかもしれません。
コードの問題を見つける作業だけでなく、AIの指摘を検証し、安全な修正を判断する能力が、ますます重要になりそうです。
参考資料
※2026年10月12日時点の公式資料に基づく内容です。
コメント