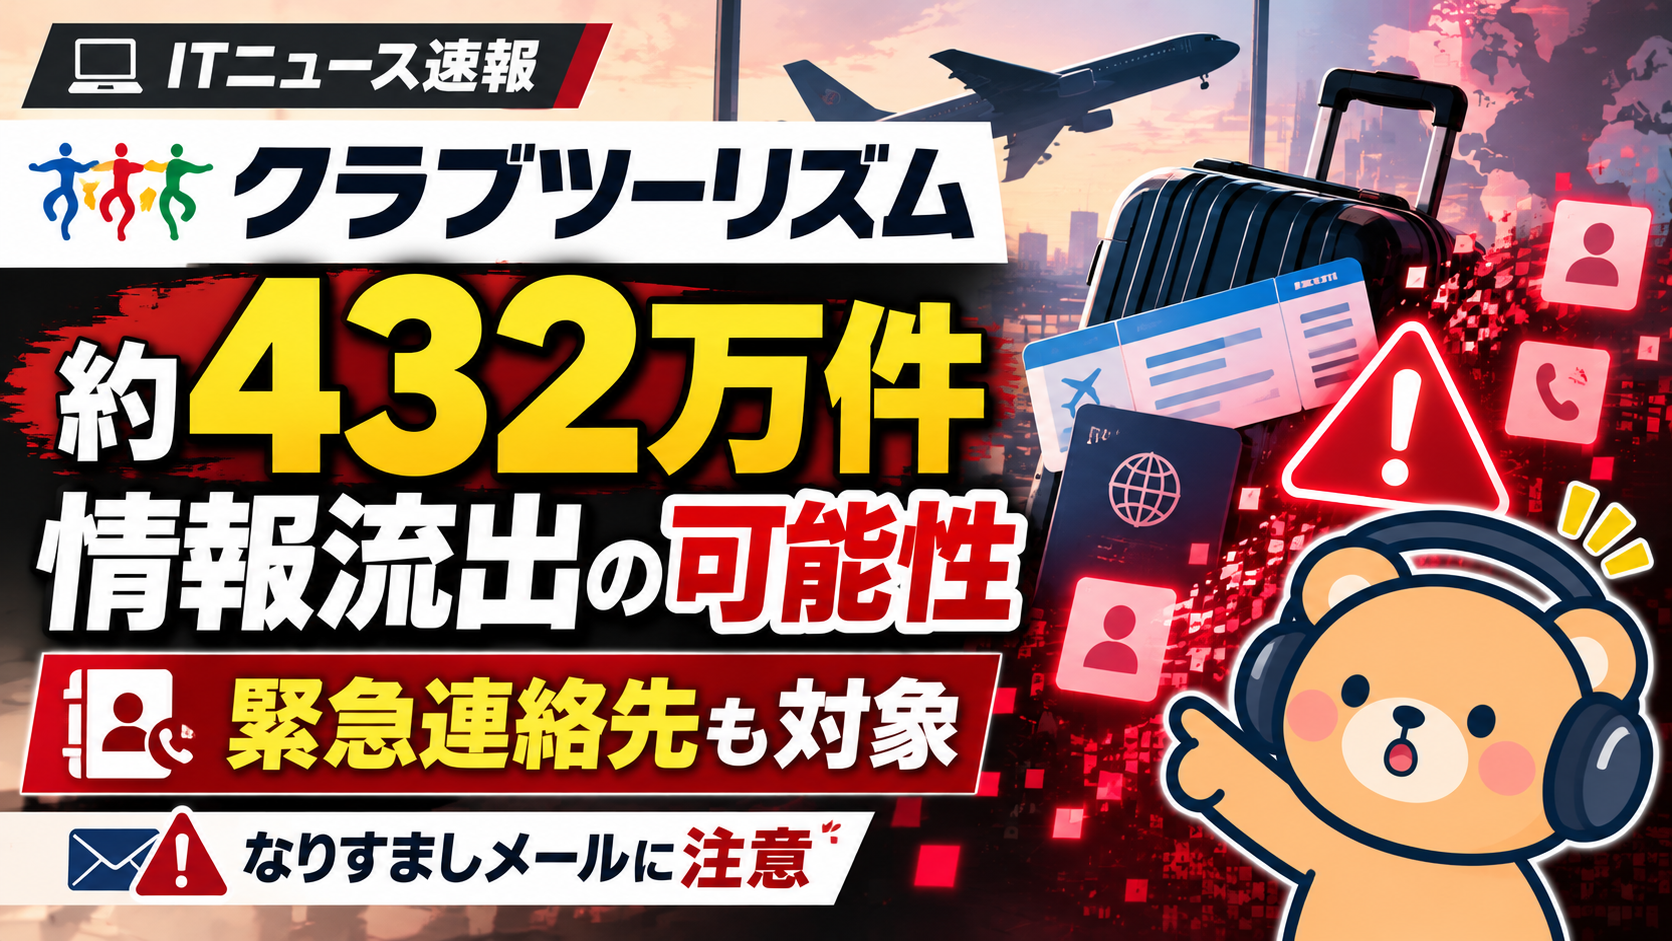
旅行の予約に必要なのは、名前、住所、電話番号。そして万が一のときに連絡してほしい人の連絡先。普段は便利さや安心のために登録する情報ですが、そのデータが外部に流出したかもしれない——旅行会社大手のクラブツーリズムが、そんな事態を公表しました。
2026年10月31日、同社はサーバーへの不正アクセスにより、インターネット会員の情報約432万件が外部に漏えいした可能性があると発表。さらに翌11月1日には、同社を装った不審なメール・SMSへの注意を別途呼びかけています。
「旅行の予定まで知られた?」「緊急連絡先に登録した家族も危ない?」「予約サイトが止まっているけど、どうすればいい?」——この記事では、公式発表で確認できた事実と、まだ分かっていないことを分けながら、利用者目線で読み解きます。
※2026年11月2日朝時点に確認できた公表資料に基づく解説です。件数・被害状況・サービスの稼働状況は、その後更新される可能性があります。

最初に結論:分かっているのは「約432万件の流出の可能性」
- 検知:2026年10月30日 午前5時45分、外部からの不正アクセスを検知
- 公表:10月31日にクラブツーリズムが第1報を発表。11月1日に親会社側も公表
- 対象:インターネット予約システムの会員登録情報、約432万件(流出の可能性)
- 内容:氏名、住所、電話番号、メールアドレス、国籍、生年月日、会員ID、緊急連絡先など
- 対象外と説明:ログインパスワード、パスポート情報、クレジットカード情報、銀行口座番号
- 翌日の注意喚起:同社を装う不審なメール・SMSについて、11月1日に改めて警告
ここでひとつ大事な点があります。「約432万件」は、約432万人の被害が確定したという意味ではありません。同社の表現はあくまで「漏えいした可能性がある情報」の対象件数です。実際に何件が外部へ渡ったのか、二次被害が発生したのかは切り分けて考える必要があります。
「緊急連絡先」も対象。旅行会社ならではの情報が含まれていた
旅行の申し込みでは、本人の情報に加えて「もしもの時の連絡先」を登録することがあります。今回の公表で目を引くのが、その緊急連絡先まで漏えいの可能性がある項目に含まれていたことです。
| 情報 | 2026年10月31日の会社発表 |
|---|---|
| 氏名(漢字・カナ) | 流出の可能性あり |
| 国籍・性別・生年月日・年齢 | 流出の可能性あり |
| 住所・電話番号・メールアドレス | 流出の可能性あり |
| 会員ID・緊急連絡先 | 流出の可能性あり |
| ログインパスワード | 対象に含まれない |
| パスポート(旅券)情報 | 対象に含まれない |
| クレジットカード情報・銀行口座番号 | 対象に含まれない |
メールアドレスだけの場合と比べ、氏名・住所・電話番号などが組み合わさった情報は、本人をよく知っているかのような連絡を装う材料になり得ます。例えば「旅行手続きの確認」「会員情報の復旧」などを口実にした偽の連絡には、今後注意したいところです。これは一般的なリスクであり、今回こうした手口による被害が確認されたと断定するものではありません。
では、緊急連絡先に登録された家族や知人の情報も漏れたのでしょうか。個々の連絡先がどこまで影響を受けたかは、今回の発表だけでは判断できません。同社は「インターネット会員に登録したことのないお客様の情報に影響はない」とも説明しています。緊急連絡先という項目があるからといって、すべての非会員に被害が及んだと結論づけるのは避けるべきです。
わずか1日で公表、翌日には別の注意喚起。何が起きた?
公式資料を日付順に並べると、今回の緊迫した動きが見えてきます。
- 10月30日 5時45分:外部からの不正アクセスを検知。通信遮断などを実施し、調査を開始。
- 10月31日:約432万件の会員情報が漏えいした可能性を第1報として公表。サーバーの隔離、侵入経路・手段の特定、修正と点検を実施したと説明。
- 11月1日:親会社のKNT-CTホールディングスも事案を公表。また、クラブツーリズムは不審なメール・SMSへの注意を別のお知らせで発信。
会社は被害拡大防止と調査のため、ホームページを停止したと10月31日時点で説明しています。安全性を再確認してから再開する方針です。実際の再開状況や個別の予約・旅行への影響は、最新の公式案内で確認してください。
ここも誤解しやすいポイント。会社は侵入経路・手段を特定して修正したとしていますが、具体的な脆弱性や犯人、攻撃グループは第1報で説明されていません。ランサムウェアだった、予約データまで盗まれた、といった推測を事実として広める根拠は現時点でありません。
11月1日の追加発表:「会員情報を確認してください」という連絡に注意
11月1日、クラブツーリズムは、会社名や関係者を装う不審なメール・SMSについて情報が寄せられていると発表しました。偽サイトへの誘導や、ID・パスワード・クレジットカード情報の入力を求める内容があると注意を呼びかけています。
注意したいのは「2つの発表の関係」です。不審な連絡についての警告は事実ですが、今回の不正アクセスで流出した情報を使って送られたものだと確認されたわけではありません。時間が近いという理由だけで、因果関係まで決めつけることはできません。
例えば次のような文面は、私たちが一般的な詐欺メールを見分けるうえでの注意例です。
「【至急】旅行予約データの復旧が必要です。以下のリンクでカード情報を登録してください」
※説明用の架空の文面です。実際に確認されたメールを転載したものではありません。
旅行会社からの通知に見えても、メール内のリンクを信用するのは危険です。クラブツーリズムは、メール・SMS・LINEのリンク先でパスワードやクレジットカード情報などの入力を求めることはないと明言しています。これが見分ける際の重要な基準になります。
利用したことがある人が、いま確認したい4つのこと
① 公式発表を自分で開く
メールやSMSのリンクからではなく、ブックマークや検索などで自分から開いたクラブツーリズムの公式企業サイトで、10月31日の第1報と11月1日の注意喚起を確認しましょう。該当する可能性のある利用者には、会社が順次連絡するとしています。
② 「カード情報を入れて」は一度疑う
今回、クレジットカード情報と銀行口座番号は対象に含まれないと説明されています。補償・返金・安全確認などを名乗る連絡で、カード番号や認証コードを求められた場合は入力せず、正規の窓口へ確認してください。
③ パスワードの使い回しを見直す
今回の対象にログインパスワードは含まれないとされています。それでも同社は、別のサービスでも同じパスワードを使っている人には、念のため変更を検討するよう案内しています。サービスごとに異なるパスワードを設定し、利用可能なら多要素認証も使いましょう。
④ 不審な連絡が来たら、正規窓口で確認
不審なURLや添付ファイルは開かず、判断に迷うときは公式発表に載っている相談窓口へ。もし既に偽サイトでカード情報やパスワードを入力してしまったら、対象のカード会社やサービスの正規窓口に速やかに相談してください。
Q&A:旅行履歴やパスポート情報も漏れた?
Q. 旅行日程・行き先・予約履歴は外部に流出した?
A. 公式発表の対象情報には、旅行日程や旅程・予約履歴は挙げられていません。それらまで漏れたと現時点で断定できません。まずは会社が公表している対象項目を正確に把握しましょう。
Q. パスポートやクレジットカードは大丈夫?
A. 10月31日の発表では、パスポート情報、カード情報、銀行口座番号、ログインパスワードは対象外とされています。ただし、それは不審な連絡を無視してよいという意味ではありません。別途、詐欺メールなどに注意が必要です。
Q. インターネット会員登録をした覚えがない場合は?
A. クラブツーリズムは、インターネット会員に登録したことがないお客様の情報に影響はないと説明しています。登録状況が曖昧なときは、心当たりのある案内を確認するか、公式窓口へ問い合わせましょう。
Q. 問い合わせ先と受付時間は?
第1報に掲載されたお客様特設窓口は0120-335-255、受付時間は9:30~17:00。通常は平日ですが、11月中は土曜・日曜・祝日も受け付けると案内しています。最新の受付情報は公式発表をご確認ください。
ベア三郎の視点:本当に怖いのは「情報の組み合わせ」
「カード番号は漏れていない」。その点は利用者にとって重要な情報です。ただ、今回のニュースで注目したいのは、旅行予約を支える氏名・住所・連絡先などの組み合わせ。ひとつひとつは日常的に入力する情報でも、組み合わさると、受け取った人が本当の案内と見間違えるようなもっともらしい連絡を作る材料になり得ます。
一方で、流出の確定件数、攻撃手法の詳細、不審メールとの関連などはまだ明らかではありません。数字の大きさに驚きすぎず、事実は一次情報で確認し、連絡の真偽はメール内ではなく公式窓口で確かめる。いま利用者ができるのは、その基本を徹底することです。
最新の続報で影響範囲が変わる可能性があります。新しい公式発表が出たときは、この記事の情報と比較して確認してください。
一次情報・参考資料
- クラブツーリズム公式|不正アクセスによる個人情報漏えいについて(第1信、2026年10月31日)
- クラブツーリズム公式|同社を装った不審なメール・SMSへの注意喚起(2026年11月1日)
- KNT-CTホールディングス公式|グループ会社における不正アクセス(2026年11月1日)
- ビジネス+IT|緊急連絡先を含む被害の概要(2026年10月31日)
関連ニュース:無印良品「MUJIアプリ」最大約2,726万件の情報流出の可能性を解説した記事もあわせてどうぞ。こちらは別の事件であり、今回の事案との関連は確認されていません。
※本記事は公表資料に基づき作成しています。疑わしいメールの例文は説明用に創作したもので、具体的な犯行の存在を示すものではありません。掲載画像は事案を説明するイメージであり、実際の攻撃画面ではありません。
コメント