無印良品のアプリを使っていなくても、今回の知らせは確認しておきたい。ネットストアで買い物をした人や、すでに退会した人も、情報流出のおそれがある対象に含まれる。
良品計画が11月4日に出した続報で、10月30日の説明は変わった。一部の利用者では住所や電話番号も対象となり、カード情報にも外部からアクセスされた可能性があるという。[1]
自分の情報は、どこまで含まれるのか。そしてもう一つ、なぜカードの発行会社ではない良品計画に、番号の全桁が残っていたのか。
2026年11月4日の公表内容に基づく。外部への流出や被害の全容は調査中。

アプリを使っていなくても、対象に含まれる
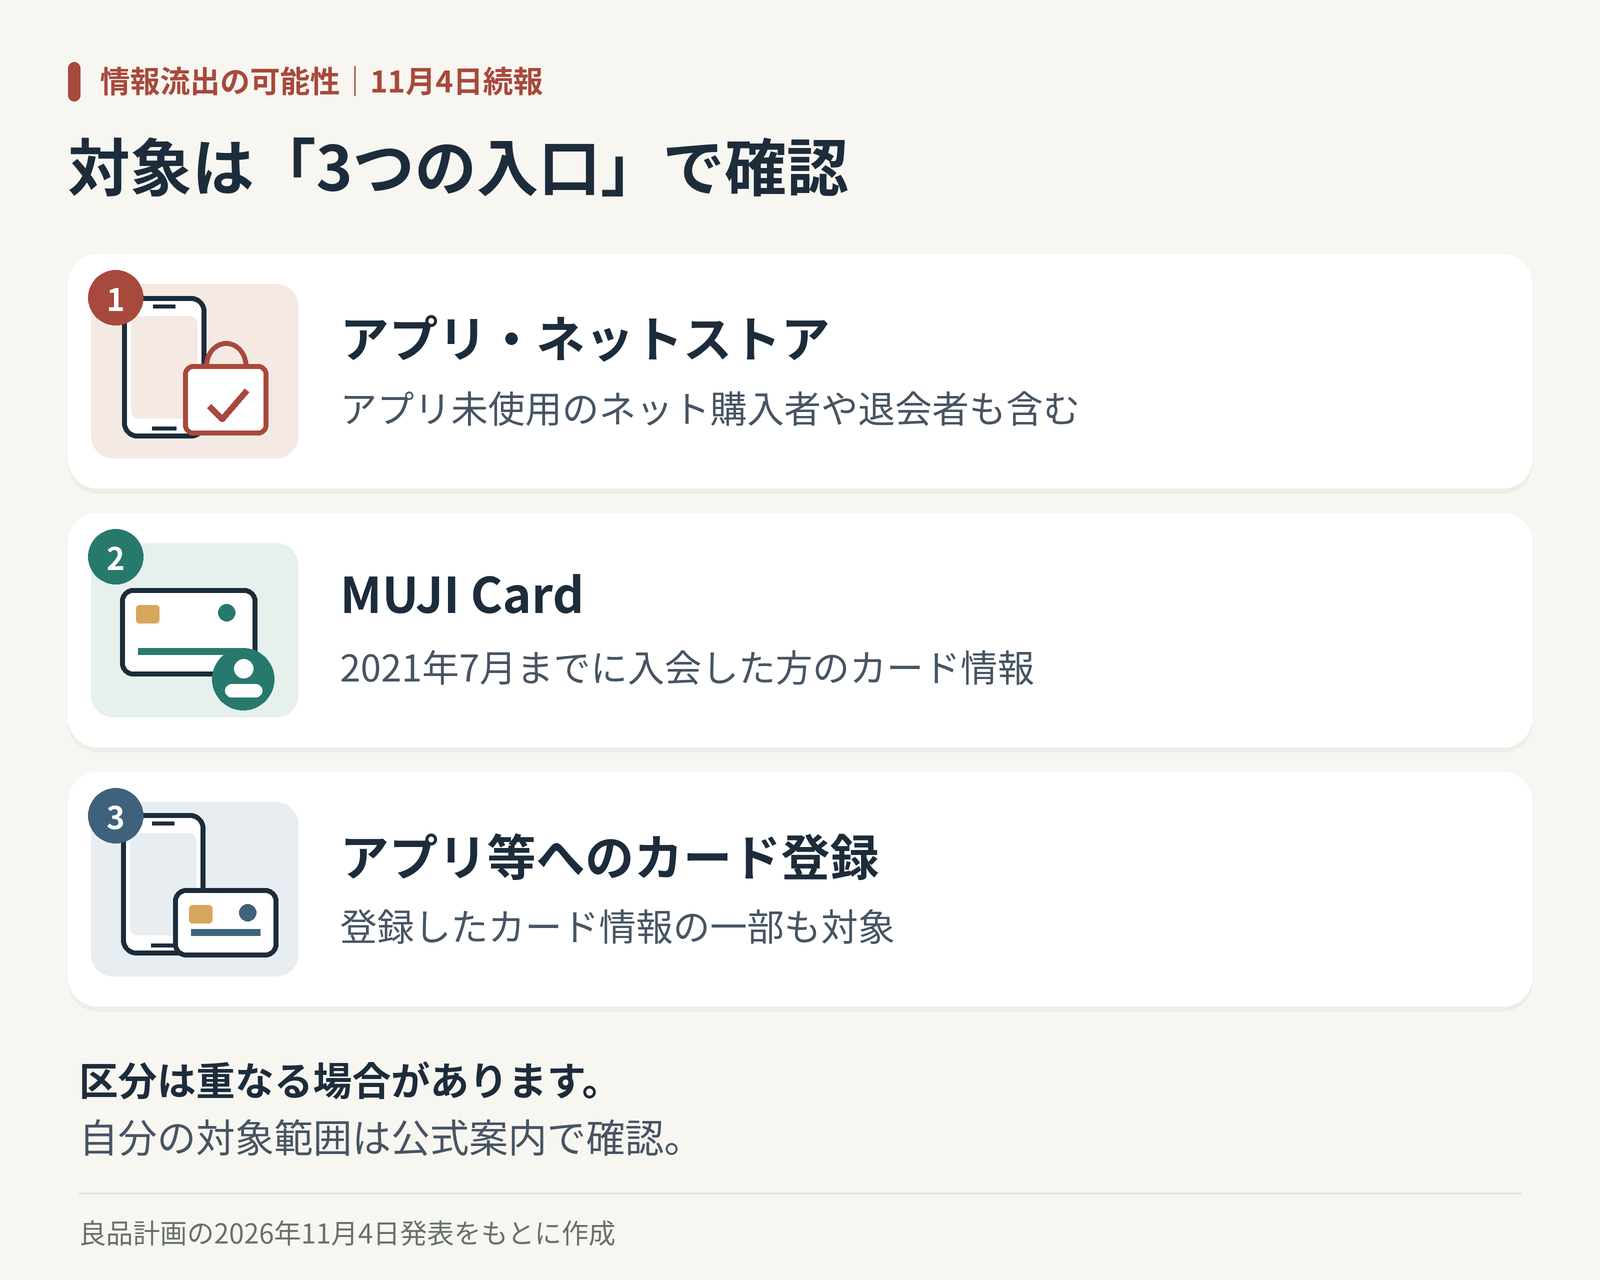
10月30日の第一報では、対象としてメールアドレス、生年月日、性別が挙げられていた。カード情報や氏名、住所、電話番号は含まれないという説明だったが、その後の調査で範囲が広がった。アプリを使わないネットストア会員も含まれると分かったのが、今回の変更点だ。[3][1]
「スマホにアプリを入れていない」「もう退会した」。そのどちらも、対象外と判断する根拠にはならない。当ブログの10月31日の記事を読んだ方も、対象範囲は11月4日の発表で確かめ直してほしい。
カード番号の全桁と、一部の桁は別の話
カード情報が関係するのは、MUJI Card会員の過去の連携情報と、アプリやネットストアに登録された一部の情報。それぞれ、外部からアクセスされた可能性のある項目が違う。[1][2]
| 対象となる人 | 件数 | アクセスされた可能性のある情報 |
|---|---|---|
| アプリやネットストアを利用した人 退会した人を含む | 最大約2,726万件 | メールアドレス、生年月日、性別、会員ID |
| 上記の一部の人 | 上記のうち約52万件 | 上記に加え、氏名、住所、電話番号 |
| 2021年7月までにMUJI Cardへ入会した人 | 約109万件 うち現在有効なカードは約34.5万件 | カード番号の全桁、MUJI Card ID、生年月日 |
| アプリやネットストアにカードを登録した一部の人 | 約120件 | カード番号の先頭6桁と下2桁、カード名義 |
約52万件は最大約2,726万件の内数で、区分どうしにも重なりがある。ここで示されているのは、アクセスされた可能性のある情報の件数だ。確定した流出件数や被害人数とは違い、単純に足し合わせることもできない。
MUJI Cardの約109万件では番号の全桁が対象になっているが、カード名義、有効期限、セキュリティコードは含まれない。約120件の登録情報では、番号の一部とカード名義が対象。有効期限とセキュリティコードは対象外だ。[1][2]
セゾンによると、2021年8月以降に発行したMUJI Cardは、過去の番号連携に関する今回の対象から外れる。ただし、その人がアプリやネットストアの利用者として別の区分に入るかは、別に確認が必要だ。カードを作った時期だけで、すべて対象外とは判断できない。[2]
通知を待つ間に、利用明細を見ておく
対象者には、良品計画かクレディセゾンからメールや郵送で順次案内される。まだ連絡が来ていなくても、以前の買い物やカードの利用履歴は確認できる。昔ネットで家具を買った、カードは作ったが最近使っていない。そうした利用も思い出してみたい。[1][2]
カード会社の公式アプリや会員サイトを開き、明細の利用日、店舗名、金額を見ていく。覚えのない請求があれば、発行会社へ連絡しよう。IPAは、カード情報が漏えいした場合、利用停止や再発行を相談し、当面は明細を定期的に確かめるよう案内している。[6]
MUJI Cardは、希望する人の再発行を受け付けている。不審な利用への対応は、セゾンが所定の調査を行い、その結果に応じて進める方針だ。手続きや問い合わせの窓口は、セゾンの公式案内で確認できる。[2]
有効期限やセキュリティコードが対象に含まれていなくても、明細を確認する手間は省かないでおきたい。カード情報の一部が対象外であることと、自分のカードに不明な請求がないことは、別々に確かめる話だ。
名前入りのメールでも、本物とは限らない
「情報流出に伴う補償に必要です。こちらからカードを登録し直してください」。そんな連絡が届いたら、ニュースを読んだ直後ほど、話がつながって見える。
この文面は説明のために作った例で、今回確認されたメールではありません。
送信者名やロゴが本物らしくても、それだけでは信用できない。警察庁は、メールの送信元表示は偽装できると説明している。本文に自分の名前が書かれていても同じだ。IPAも、漏えいした氏名などを使った偽メールやSMS、電話、郵便物のリスクを挙げている。[5][6]
通知を読むことと、そのリンクから手続きすることは分けておこう。案内の内容を確認したら、普段使っている公式アプリや、登録済みのブックマークから入り直す。突然届いた連絡への返信として、カード番号や認証コードを送り返さない。判断に迷ったときは、自分で開いた公式サイトから問い合わせる。[5]
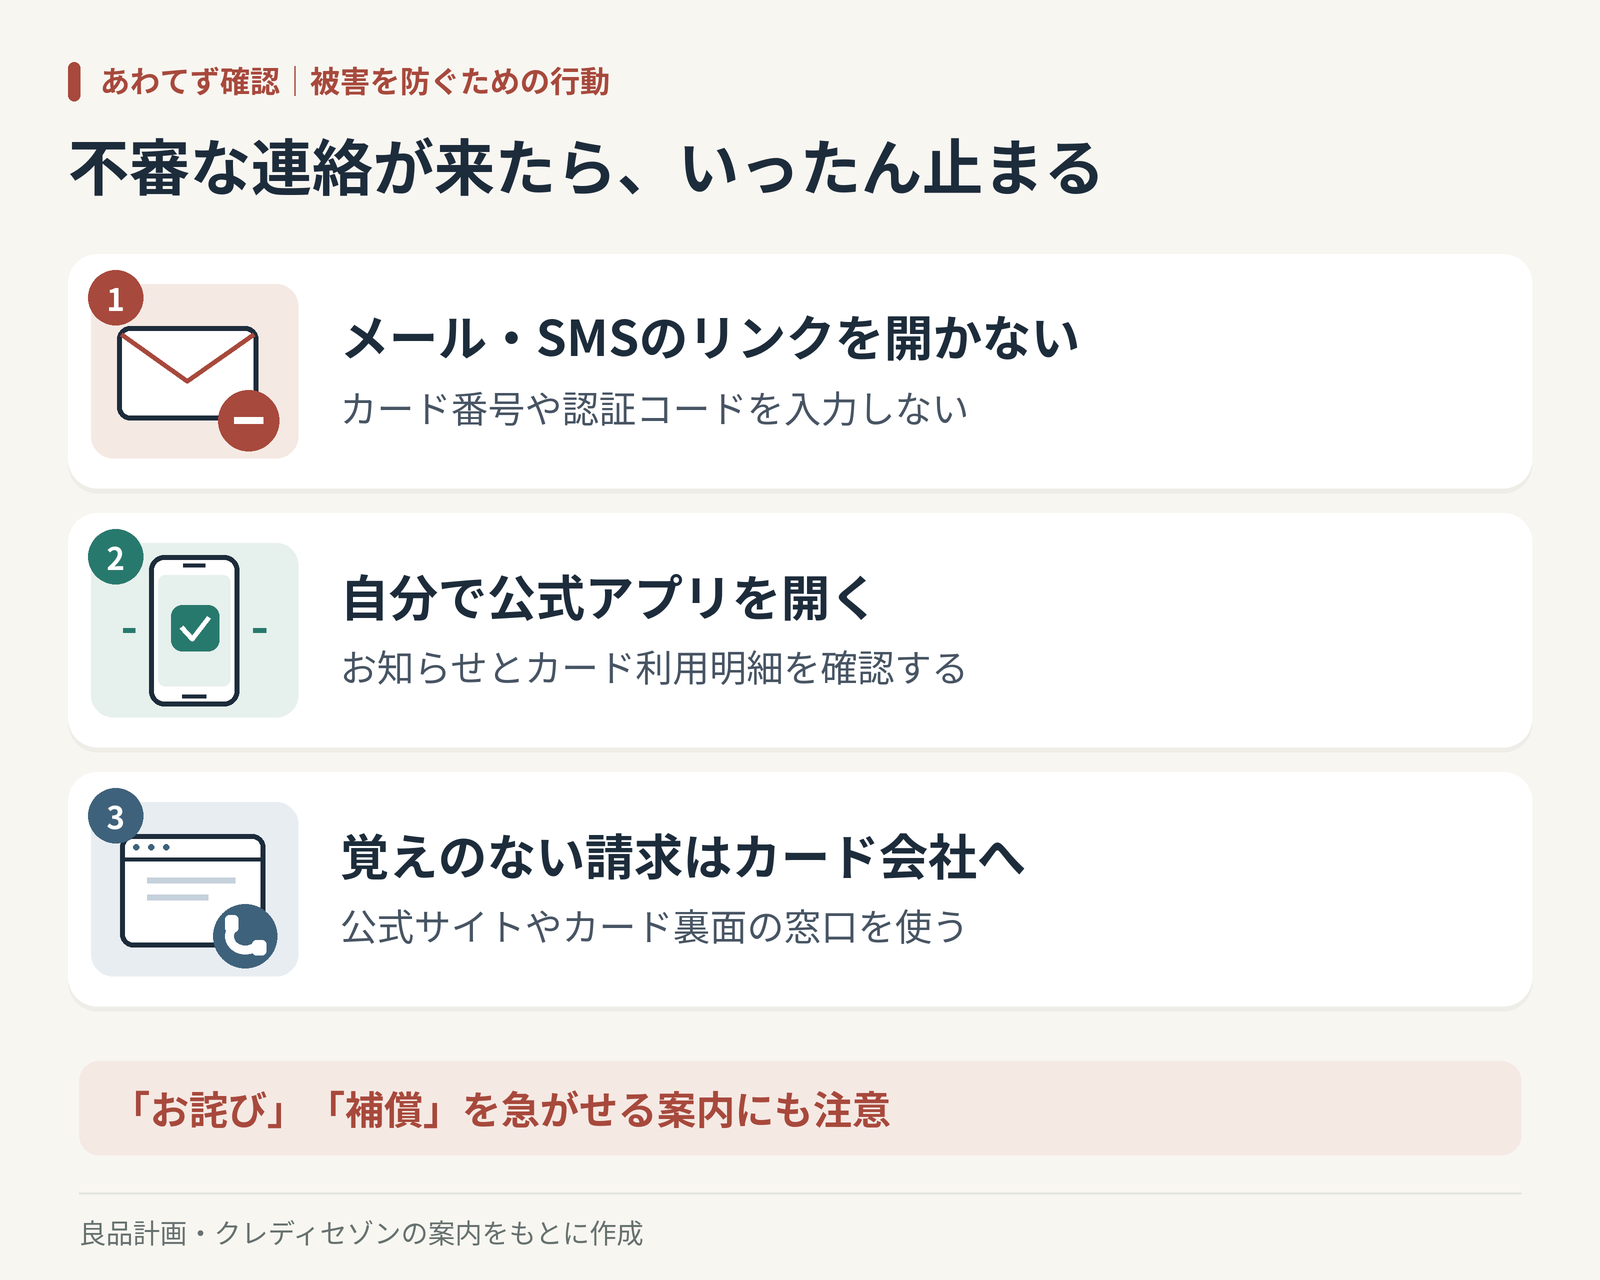
第二報の対象情報に、パスワードは挙げられていない。偽サイトへ入力してしまった人は、そのIDとパスワードを使うすべてのサービスで速やかに変更するよう、警察庁が案内している。[1][5]
ポイント用の番号が、連携終了から5年以上残っていた
利用者への対応を読み進めて、やはり引っかかるのが番号を保管していた経緯だ。MUJI Cardを発行する会社はクレディセゾン。業界で「イシュアー」と呼ぶのは、このカード発行会社を指す。良品計画は発行する側ではない。[2]
両社の説明によると、2000年10月から2021年7月まで、カード特典のポイントを付けるため、セゾンから良品計画へ番号などを連携していた。その後は仕組みを変更し、番号の連携を終了。ところが、以前受け取った情報は良品計画のシステムに残っていた。[1][2]
受け取った目的は説明された。では、連携をやめた後も保管を続けたのはなぜか。11月4日の両社の公表文には、その必要性や保存期限の説明がない。
2018年に施行された改正法が求めること
2018年6月1日に施行された改正割賦販売法は、カードを扱う加盟店にも、カード番号等の適切な管理や不正利用防止の対策を義務付けた。実務で示されているのは、自社のシステムでカード情報を保存、処理、通過させない「非保持化」や、保有する場合のPCI DSSへの準拠。PCI DSSは、カード情報を安全に扱うための国際的なセキュリティ基準だ。[7]
発行会社以外の保有を一律に禁止する制度ではない。保護の対象には、決済以外の目的で受け取った番号も入る。2026年3月版の業界ガイドラインは、カード会社などから受け取った番号を自社の機器やネットワークで保存、処理などする場合、決済以外の目的も「保持」に含めて対策を求めている。[8]
このガイドラインは、法律に基づく対策の実務上の指針で、同等以上の措置を講じる扱いもある。今回の具体的な保管形態や適用条件、PCI DSSへの対応状況は、両社の公表文では不明だ。法令や基準に適合していたかを判断するには、追加の説明が要る。番号の全桁が対象になったことだけでは、暗号化せず保存していたとも判断できない。[8][1][2]
仕組みを変えたとき、古いデータをどう扱ったのか
僕が知りたいのは、2021年に連携の仕組みを変えたとき、残っていた情報をどう扱うと決めたのか、という点だ。
そもそも特典の対象者を確かめるために、番号の全桁を良品計画側で保管する必要があったのか。会員IDなど、別の識別情報で対応する方法をどう検討していたのかも気になる。仕組みの変更で、必要な情報がどう変わったのかまで説明されれば、番号が残った経緯をたどりやすくなる。
保管を続ける必要があったなら、その目的と期限は何だったのか。不要になった情報は、誰が削除対象と決め、作業を終えたことを確認するのか。新しく番号を受け取るのを止めても、すでにある番号は自動では消えない。
過去の特典業務で受け取った情報が、その後もアクセス制限やセキュリティ評価の対象に入っていたのかも知りたい。現在の買い物に使う仕組みだけでなく、以前の業務で残ったデータまで、どこを誰が点検していたのか。
「どう侵入を防ぐか」とともに、「何を、いつまで持つのか」。再発防止策では、この両方の説明を待ちたい。
スマホからアプリを消すことと、サービス側の登録情報を削除することは別の手続きだ。すでに外へ渡った情報があれば、アプリを消しても取り戻せない。退会時に登録情報がどう扱われるかは、サービスの規約やプライバシーポリシーで確認するようIPAも案内している。[6]
カーテンを注文した人には、別のお知らせがある
無印良品は11月2日、オーダーカーテンに関する情報流出のおそれも公表している。アプリの第二報とは別の事案で、対象は2018年4月10日から2022年1月25日までに注文した顧客。件数は19,933件で、同じ顧客の重複データを含む。
対象の情報は、氏名、住所、電話番号、注文情報、配送先住所。メールアドレスとカード情報は含まれない。
こちらは業務委託先のMNインターファッションがシステム業務を委託している、ナノテックの管理サーバーへの不正アクセスによるものだ。外部流出の有無などを調べており、対象者には順次郵送で案内する。該当時期に注文した人は、オーダーカーテンのお知らせも確認しておこう。[4]
原因の調査は続いている
不正アクセスの発見だけでは、情報がどれだけ外へ渡ったかも、悪用されたかも分からない。
良品計画は11月4日の時点で、ダークウェブなどへの流出や、当該情報を悪用した被害は確認していないと説明している。アプリとネットストアは正常に利用できるという。原因と影響範囲の調査は続く。[1]
セゾンは、今回の不正アクセスが良品計画のシステムに対するもので、自社のシステムへの不正アクセスや、そこからの流出は確認していないとしている。具体的な侵入手法や攻撃者についても、今回確認した両社の発表には説明がない。[2]
何千万件という数字だけを見ていると、不安は大きくなるばかりだ。手元では自分が使ったサービスを思い出し、案内と明細を確かめる。企業には、古い番号を持ち続けた理由と、その管理の実態を説明してほしい。
新しい仕組みへ移るとき、古いデータにどう区切りをつけるのか。今回の続報で気になったのは、買い物の画面からは見えない、その後始末だった。
参照した公表資料
- 良品計画の第二報(2026年11月4日)。対象一覧は公式PDFにも掲載。
- クレディセゾンによるMUJI Card会員へのお知らせ(2026年11月4日)。入会年月日の確認方法、再発行、問い合わせ窓口を掲載。
- 良品計画の第一報(2026年10月30日)。
- 良品計画のオーダーカーテンに関するお知らせ(2026年11月2日)。専用の問い合わせ窓口を掲載。
- 警察庁のフィッシング対策。
- IPAによる個人情報漏えい時の対処と日頃の対策(2026年10月26日)。
- JCBの改正割賦販売法に関する加盟店向けのお知らせ。2018年6月1日の施行とカード情報保護対策を説明。
- クレジット取引セキュリティ対策協議会のセキュリティガイドライン6.1版(2026年3月)。法との関係は第4章、加盟店の情報保護対策は第5章。
アイキャッチはベア三郎の公式キャラクターを参照してAIで制作し、本文の図は公表資料から作成した。企業の公式画像や実際の攻撃画面ではない。対象範囲や手続きの更新は、各社の案内で確認してください。
コメント