10月に突然表面化した事件の始まりは、夏にさかのぼっていました。
GMOインターネットの「お名前.com デスクトップクラウド」への不正アクセス。11月2日の記者会見では、会社側が8月からの侵入経緯と、以前に受けていたセキュリティ上の指摘への対応不足を説明しました。[1]
一方、利用者にとって切実なのは、「自分の情報はどこまで公開されたのか」「取引口座は大丈夫か」「補償はいつ進むのか」という問題です。今回は、10月30日の続報から進んだ点を追いながら、会見で分かったことと、まだ判断できないことを整理します。
情報確認:2026年11月3日13時59分(日本時間)。会見内容はTBS NEWS DIG掲載の会見発言全文、制度・対応状況はGMOなどの公式資料で確認しました。本文の図は当ブログ作成。アイキャッチはイメージイラストです。

まず押さえたい、今回の続報の4点
- 侵入の始まりと発覚の時期が違う。会見で、8月から10月にかけての侵入・拡大の経緯が説明されました。[1]
- 「晒し」の被害は、数字を慎重に読む必要がある。会見では情報1件の掲載に言及。ただし、流出全体の人数やファイル数が1件で確定した、という意味ではありません。[1]
- 情報提供は累計735件。11月2日18時時点の公式更新で、前回の428件から307件増えました。これは被害者の人数ではありません。[2]
- 損失補償の手続きは11月6日までに案内予定。申請方法や受付期間、支払時期などの案内予定であり、申請の締切日とは異なります。[5]
侵入は8月、発覚は10月――会見で見えてきた時間差
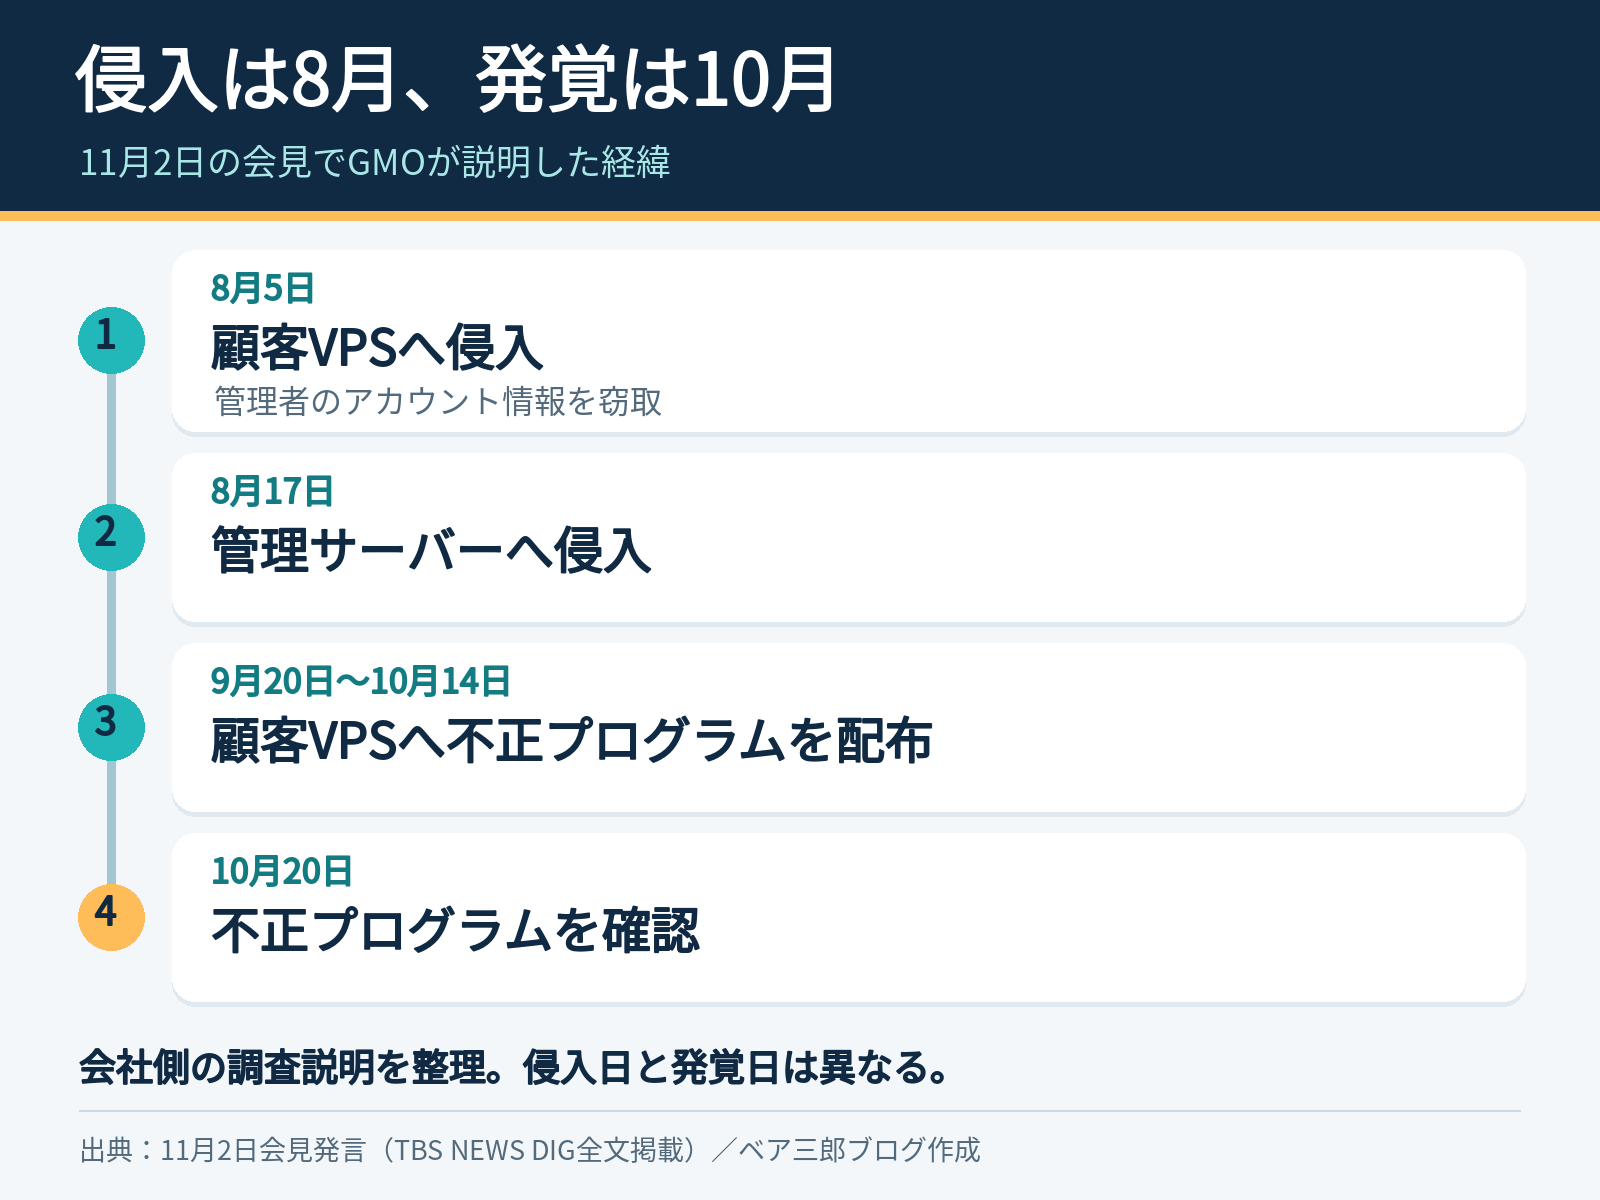
山下浩史副社長の説明によると、8月5日に顧客のVPSへ侵入した攻撃者は、管理者アカウントを窃取。8月17日に管理サーバーへ入り、9月20日から10月14日にかけて顧客VPSへ不正プログラムを配布しました。GMOがそれを確認したのは10月20日だったといいます。[1]
ここでいうVPSは、イメージとしてはインターネットの先に借りる「もう1台のパソコン」です。そこにFXの取引ソフトを入れ、自宅のPCを動かし続けなくても自動売買を続けられる環境として使われています。だから、クラウドの侵害が、保存された認証情報を通じて取引口座にまで波及し得るのです。[10]
専門家の指摘があっても、防げなかったのはなぜか
会見では、グループのセキュリティ会社から2024年に改善点を指摘され、その後4回の緊急メンテナンスを実施したものの、対策が十分ではなかったと説明されました。「何もしていなかった」と言い切るのも、「対策済みだったから仕方ない」で片づけるのも、説明内容とはずれます。[1]
ベア三郎がここで注目したいのは、診断の有無だけで安心できるのか、という点です。問題を見つけた後に、誰が直し、誰が修正を確かめ、残ったリスクを誰が引き受けるのか。今回の説明は、そんな運営の仕組みまで問うものと読めます。これは当ブログの考察であり、未公表の社内事情を断定するものではありません。
11月2日の適時開示では、役員4人について月額報酬の20~30%を3か月減額し、12月支給分から実施するとしています。熊谷正寿氏の30%減額は、親会社から支給される報酬が対象です。会社は、経緯の検証後に経営責任を改めて検討すると説明しています。[3]
顧客情報はどこまで「晒された」? 1件、26,739件、735件を混同しない
11月2日の会見で伊藤正社長は、10月27日に顧客のVPSやPCのデータが盗まれたことを確認し、情報1件が犯人サイトに掲載されたと説明しました。ただし、この「1件」から、被害人数や流出ファイルの総数を決めることはできません。[1]
事件の情報を読むときは、次の3段階を分けると整理しやすくなります。
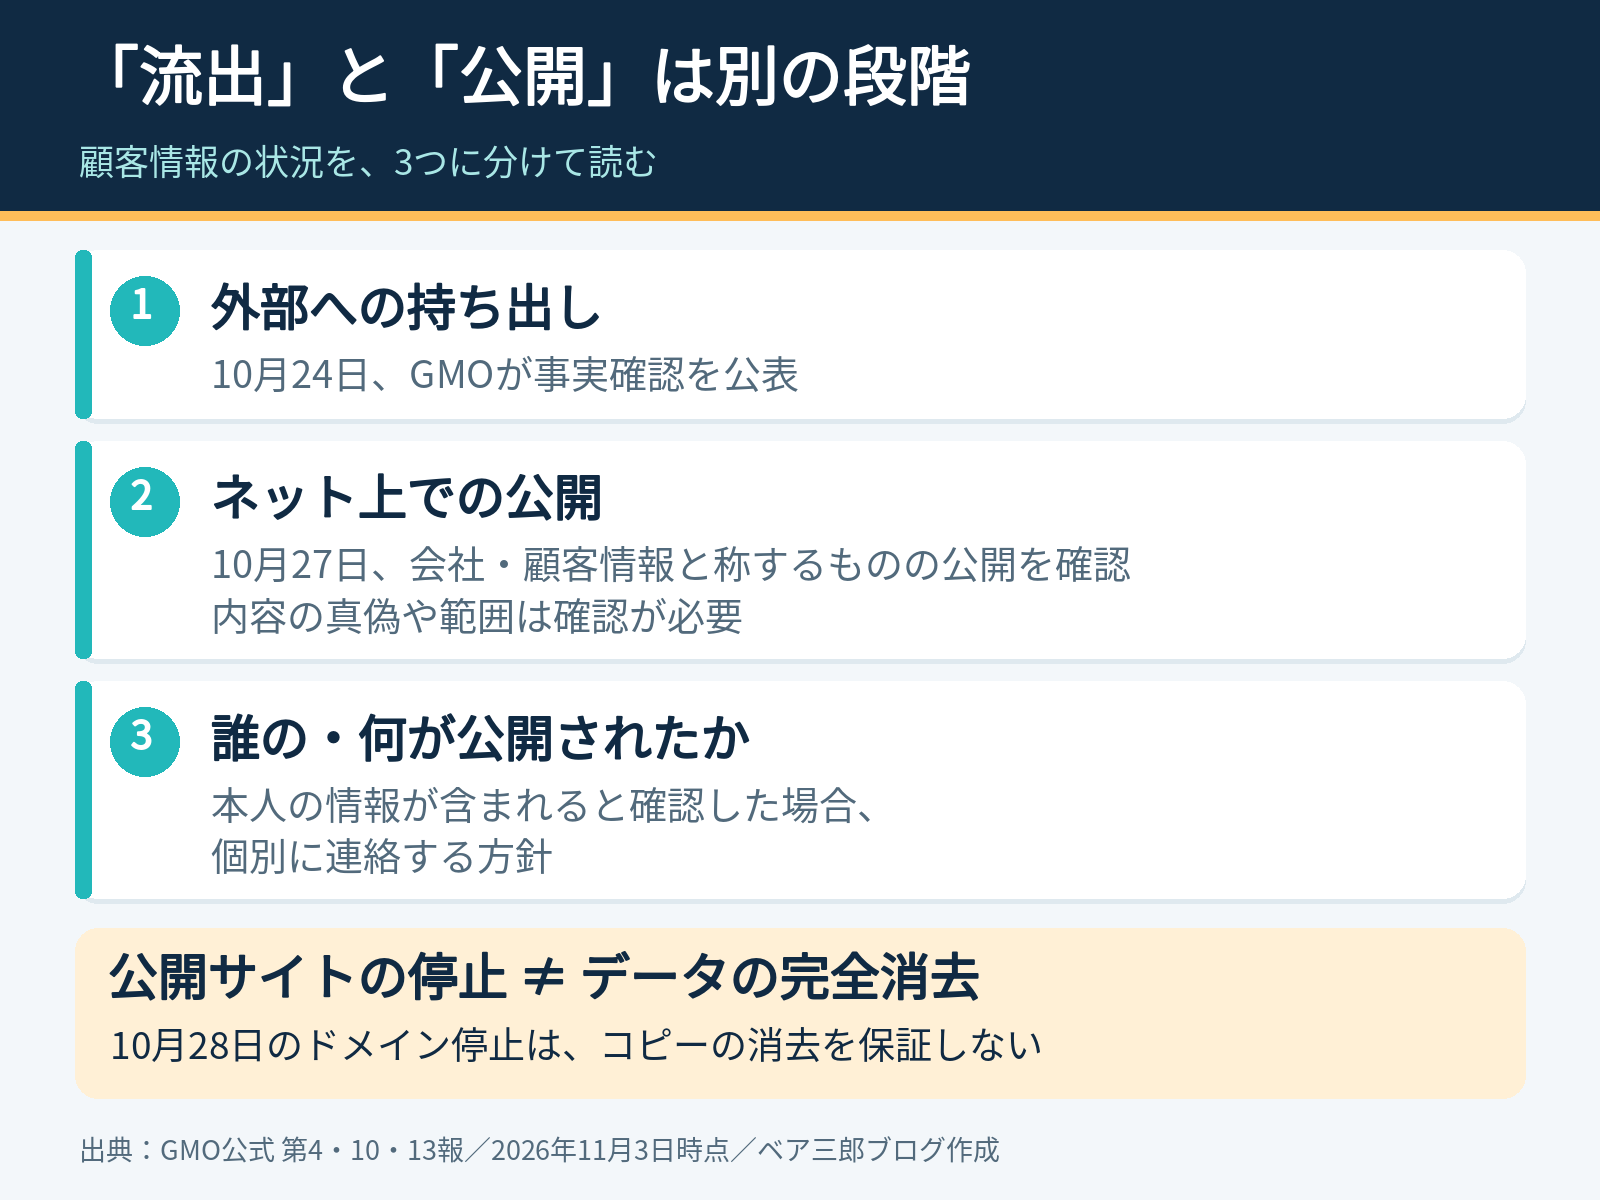
GMOは10月24日に情報の外部持ち出しを確認したと発表。10月27日には会社・顧客の情報と称するものの公開を確認しましたが、内容に事実と異なるものが含まれるおそれもあるとしています。本人の情報が含まれると確認した場合は、個別に連絡する方針です。[5][6]
| ニュースに出る数字 | 正しく読むと |
|---|---|
| 最大26,739 | 影響の可能性があるサーバー数。26,739人全員の情報公開を確認した、という数字ではありません。[4] |
| 情報1件の掲載 | 11月2日の会見での説明。公開情報の数え方と、流出人数・全ファイル数は同一視できません。[1] |
| 735件 | 懸賞金窓口への情報提供の累計。被害人数でも、すべて有効と確定した証拠の数でもありません。[2] |
公開サイトが止まっても、「情報が消えた」とは言えない
GMOが確認したのは、10月28日午前4時ごろの公開サイトのドメイン停止です。[7]これは拡散を抑えるための対応ですが、攻撃者の手元や第三者が保存したコピーまで消去されたことを示すものではありません。
たとえるなら、掲示板への入口を閉じても、すでに撮られた写真まで消せるとは限らない、ということです。この記事で確認した資料から、顧客ごとの公開項目や被害全体の確定人数までは判断できません。自分の情報を確かめようと流出サイトを探すのではなく、GMOの正規窓口へ相談してください。[6][9]
なぜ、クラウドの事件で手元のPCも問題になるのか
会見では、リモートデスクトップのドライブ共有を悪用し、接続元PCのファイルが盗まれた可能性も説明されました。[1]
ドライブ共有は、手元のPCのファイルを、接続先の遠隔PCから利用できるようにする機能です。Microsoftも、RDP接続の設定によってローカルのドライブなどを共有できると説明しています。[11]便利な機能でも、接続先が侵害されれば、共有した領域がリスクになることがあります。
ただし、ファイルを取得された可能性と、手元のPCへのウイルス感染が確認されたことは別です。会見の説明から「利用者全員のPCが感染した」「すべてのファイルが盗まれた」とまでは言えません。今後の遠隔接続では、何を共有する設定になっているかを確かめ、必要な範囲に絞ることが実用的な見直しになります。
見舞金・損失補償の3制度――対象と金額、手続きの違い
お金の話は見出しだけで受け取ると誤解しがちです。GMOの発表では、次の3つは別の制度です。[5][8]
| 制度 | 対象・金額 | 進捗・注意点 |
|---|---|---|
| 一律の見舞金 | 発表で対象とされたサービス利用中の顧客に5,000円。金銭被害の有無を問わない | 10月30日に受け取り手続きの直接連絡を開始。案内の受領だけで、情報公開の被害者と確定するわけではない |
| 情報公開に伴う特別見舞金 | 本人の情報公開をGMOが確認した場合。基本情報1万円、金融・認証情報1万5,000円、機微情報など2万5,000円 | 複数区分は合算。公式発表の上限は「1公開につき300万円」。全員への一律300万円支給ではない |
| 不正取引の損失補償 | 本件に起因するとGMOが認めた不正取引の実現損失。取引差損・手数料など | 申請方法・必要書類・受付期間・支払時期を11月6日までに案内する予定 |
通常の相場変動による損失や、得られたはずの利益は、発表された不正取引補償の対象に含まれません。金融機関から返金された分は差し引かれます。11月6日は申請締切でも、支払い完了日でもない点も覚えておきたいところです。[5]
代替サービスについても、契約者への連絡が10月30日に始まっています。独立したクラウド基盤への移行を希望者に案内し、移行後6か月間を無償とする方針です。[5][9]
利用者が今確認したいこと――パスワード変更の「その後」まで
ニュースを読んで終わらせず、対象サービスを使っていた方は、次の順番で確認すると整理できます。基本となるのはGMOの第3報と、利用中の金融機関の案内です。[4]
- 別の端末から認証情報を変更する。FX取引に使っていないスマートフォンなどから、取引口座・取引ツールのパスワードを変更。VPSに保存した別サービスの認証情報や、使い回したパスワードも見直します。
- 以前の接続が切れているか確認する。ログイン状態を維持する接続を「セッション」と呼びます。金融機関によっては、パスワード変更後も残る場合があるため、全切断の方法を確認し、不明なら窓口に依頼します。
- 取引履歴と残高を確認し、記録を残す。身に覚えのない注文は、まず取引先へ連絡。日時・注文内容・損失額などを保存しておきます。
- 使える多要素認証を有効にする。対象の取引サービスが対応している場合は設定し、端末のスキャンなど、事業者が案内する対策も確認します。
- 補償の手続きは正規窓口から確認する。メールやSMSの表示名だけで信用せず、公式サイトや普段のブックマークから案内を確かめます。
OANDA利用者は補足を:同社は、パスワード変更により旧VPSを含む既存の全セッションが即座に切断されると説明しています。「パスワードを変えても必ず接続が残る」と一律に捉えず、利用先の仕様に従ってください。[10]
またGMOは、補償の確認に閲覧専用パスワードなどを使う手順を別途案内する場合があるとしています。通常の取引用パスワードや暗証番号と混同せず、提出先と方法を公式案内で確認しましょう。「被害金を取り戻すための費用」を要求する連絡にも注意が必要です。[5][8]
GMOの相談窓口は03-5456-2560(土日祝日を含む24時間受付)。公式問い合わせフォームも案内されています。[9]
よくある疑問
お名前.comでドメインを持っているだけでも対象ですか?
今回発表された対象は「お名前.com デスクトップクラウド」の全プランです。同じブランド名のサービスを契約しているだけで、この事件の被害対象と決まるわけではありません。利用中のサービス名を確認してください。[4]
735件も情報が集まったなら、犯人はもう特定されたのですか?
その数字だけでは判断できません。735件は11月2日18時時点の情報提供の累計で、GMOは内容の確認・精査を進めるとしています。[2]
連絡が来ていなければ、自分の情報は公開されていないのでしょうか?
連絡の有無だけで確定はできません。GMOは、本人の情報が公開内容に含まれると確認した場合に個別連絡する方針です。気になる場合は、流出情報を自力で探さず、正規窓口に相談してください。[6]
次に見るべきは「誰の被害が確定し、どう回復されるか」
会見で侵入の経緯が説明され、会社の対応を検証する材料は増えました。それでも、利用者の不安が解けるのは、自分に関係する情報と補償の見通しが具体的になったときでしょう。
今後は、個別の公開被害の確認、11月6日までに予定される損失補償の案内、そして対策不足と検知の遅れに関する検証結果を追いたいところです。会社への説明責任を求めながら、被害者の情報をさらに広げない。この二つは両立できます。
ベア三郎としては、「何人が被害に遭ったのか」という数字だけでなく、その数字が何を数え、どこまで確認されたものなのかまで伝えていきたいと思います。
これまでの経緯は、10月30日:見舞金の案内開始、10月28日:公開サイトの停止と特別見舞金もあわせてご覧ください。
出典・一次情報と会見記録
- TBS NEWS DIG:11月2日会見の冒頭発言全文・侵入経緯/同記事のTBS配信全文(mixiニュース)。会社側の発言内容として参照。
- GMOインターネットグループ 第16報:11月2日18時追記、情報提供735件。
- GMOインターネット:役員報酬の減額に関するお知らせ(11月2日、PDF)。
- GMO 第3報(10月23日):対象範囲、サーバー数、認証情報・セッション対策。
- GMO 第4報(10月24日):情報持ち出しの確認、見舞金、損失補償、代替サービス。
- GMO 第10報(10月27日):情報公開の確認と個別連絡方針。
- GMO 第13報(10月28日):公開サイトのドメイン停止。
- GMO 第12報(10月27日):情報公開に伴う特別見舞金、二次被害防止の案内。
- GMO:契約者へのご案内(10月30日):見舞金・代替サービスの直接連絡開始、相談窓口。
- OANDA証券(10月27日):VPSと取引口座の関係、同社のセッション切断の仕様。
- Microsoft Learn:RDPファイルを開くときのセキュリティ警告:ローカル資源共有の一般的な仕組み。
流出データや被害者の個人情報、攻撃者サイトへのリンクは掲載していません。新たな公式発表によって、調査結果や手続きが変わる場合があります。
コメント